Что такое MCP-сервер простыми словами и чем рискуете, подключая его
Как устроен Model Context Protocol, сколько серверов в реестре на самом деле работает и что проверить перед подключением
Редакция OmniStudy Library
Разборы исследований об ИИ-инструментах
9 октября 2026
Обновлено: 9 октября 2026
Разъём работает, а проверка того, что в него включено, возложена на тех, кто включает.
MCP (Model Context Protocol) — общий «разъём», через который ассистенты вроде Claude, ChatGPT, Cursor и VS Code подключают внешние программы: календарь, базу данных, репозиторий. MCP-сервер — программа на другом конце разъёма, которая предлагает модели свои инструменты. Сам разъём работает хорошо, а вот проверка того, что в него включено, лежит на том, кто подключает, — и измерения показывают, что эта работа пока не сделана.
MCP простыми словами
В разговоре участвуют трое. Хост — приложение, в котором вы работаете с моделью: Claude, Cursor, VS Code, ChatGPT. Внутри хоста живут клиенты, по одному на каждое подключение. На другом конце — сервер: программа, которая предлагает модели свои возможности. Спецификация сама называет образец — Language Server Protocol, который когда-то избавил редакторы кода от необходимости поддерживать каждый язык программирования отдельно.
Сервер может предложить три вещи: ресурсы — данные для контекста, промпты — готовые шаблоны запросов и инструменты — функции, которые модель вызывает сама. У инструмента есть имя, описание на обычном языке и схема параметров. Описание модель читает, когда решает, что вызвать, — поэтому почти весь разговор о рисках именно про инструменты. Сервер может жить на вашем компьютере или работать удалённо по HTTP.
Откуда он взялся
Протокол открыла Anthropic в ноябре 2024 года. За следующий год его поддержали OpenAI (Agents SDK, март 2025), Microsoft (предпросмотр в Windows 11, май 2025) и Google, в сентябре 2025 года запустили официальный реестр серверов, а в декабре 2025-го MCP перешёл в фонд под крылом Linux Foundation. Летом 2026-го сопровождающие писали почти о полумиллиарде скачиваний SDK в месяц.
Спецификация выходит ревизиями, названными по датам. Ревизия 2026-07-28 убрала начальное «рукопожатие» и сессии: протокол стал без состояния. Поэтому часть измерений ниже описывает механизмы, которые уже уходят.
Сколько MCP-серверов на самом деле работает
В пресс-релизе Linux Foundation в декабре 2025 года говорилось о «больше чем 10 000 опубликованных серверов». Когда в августе 2026 года из официального реестра случайно вытянули 400 npm-серверов, рукопожатие прошли 195, а 150 не запустились вовсе. Те, что работают, сделаны аккуратно: ни одного фатального нарушения схемы на 2766 инструментах.
Место в каталоге — не проверка: официальный реестр сам предупреждает о минимальной модерации. А 40,58 % серверов, у которых было несколько версий, меняли объявленное молча; медиана времени до первого изменения — ноль дней.
Какие риски нашли исследования
Самая обсуждаемая угроза — «отравленные» описания инструментов, в которых спрятаны инструкции для модели. В лаборатории механизм работает: в наборе MCPTox успешны 36,5 % атак. Но сколько таких серверов в природе, не знает никто: три попытки посчитать дали ответы от 0 из 14 353 серверов реестра до 5,5 % из 73.
Зато хорошо измерено другое — открытые настройки. Это скучнее, но ближе к вашим данным.
- 40,55 % удалённых серверов пускают без аутентификации.
- У всех 119 проверенных OAuth-серверов нашлись изъяны.
- Подтверждение перед вызовом инструмента спрашивают лишь 37,2 % клиентских приложений, хотя протокол его рекомендует.
- Девять цепочек из десяти, собранных из безобидных инструментов, довели утечку данных до конца — вредоносный сервер для этого не понадобился.
Справляются ли агенты с MCP
С форматом — да: сильные модели правильно оформляют больше 98 % вызовов. Ломается другое — поиск нужного инструмента, план и решение, что работа закончена. В бенчмарке MCPMark даже лучшая модель решила во всех четырёх прогонах лишь 33,86 % задач. Три таких бенчмарка сделаны компаниями — Salesforce, Scale AI и Accenture, а большинство работ о MCP пока препринты, не прошедшие рецензию.
Как подключать MCP-серверы безопаснее
Эти выводы прямо следуют из измерений; всего, чего измерения не касаются, здесь нет.
- Перед подключением смотрите, чей это сервер и что делают его инструменты, а не на значки и звёзды.
- Где клиент позволяет, закрепляйте версию пакета и адрес сервера: сервер может поменяться после установки.
- Не включайте автоматическое одобрение вызовов. В окне подтверждения смотрите на параметры, а не только на имя инструмента.
- Не собирайте в одной сессии доступ к личным данным, чтение чужого текста (веб, почта, документы) и отправку наружу. Если нужны все три — разнесите их или оставьте ручное подтверждение на отправку.
- Удалённый сервер без аутентификации — только для проб, рабочие данные — только через серверы с авторизацией.
- Пометка «только чтение» — подсказка, а не обещание: спецификация велит клиенту считать её недоверенной.
Где прочитать подробнее
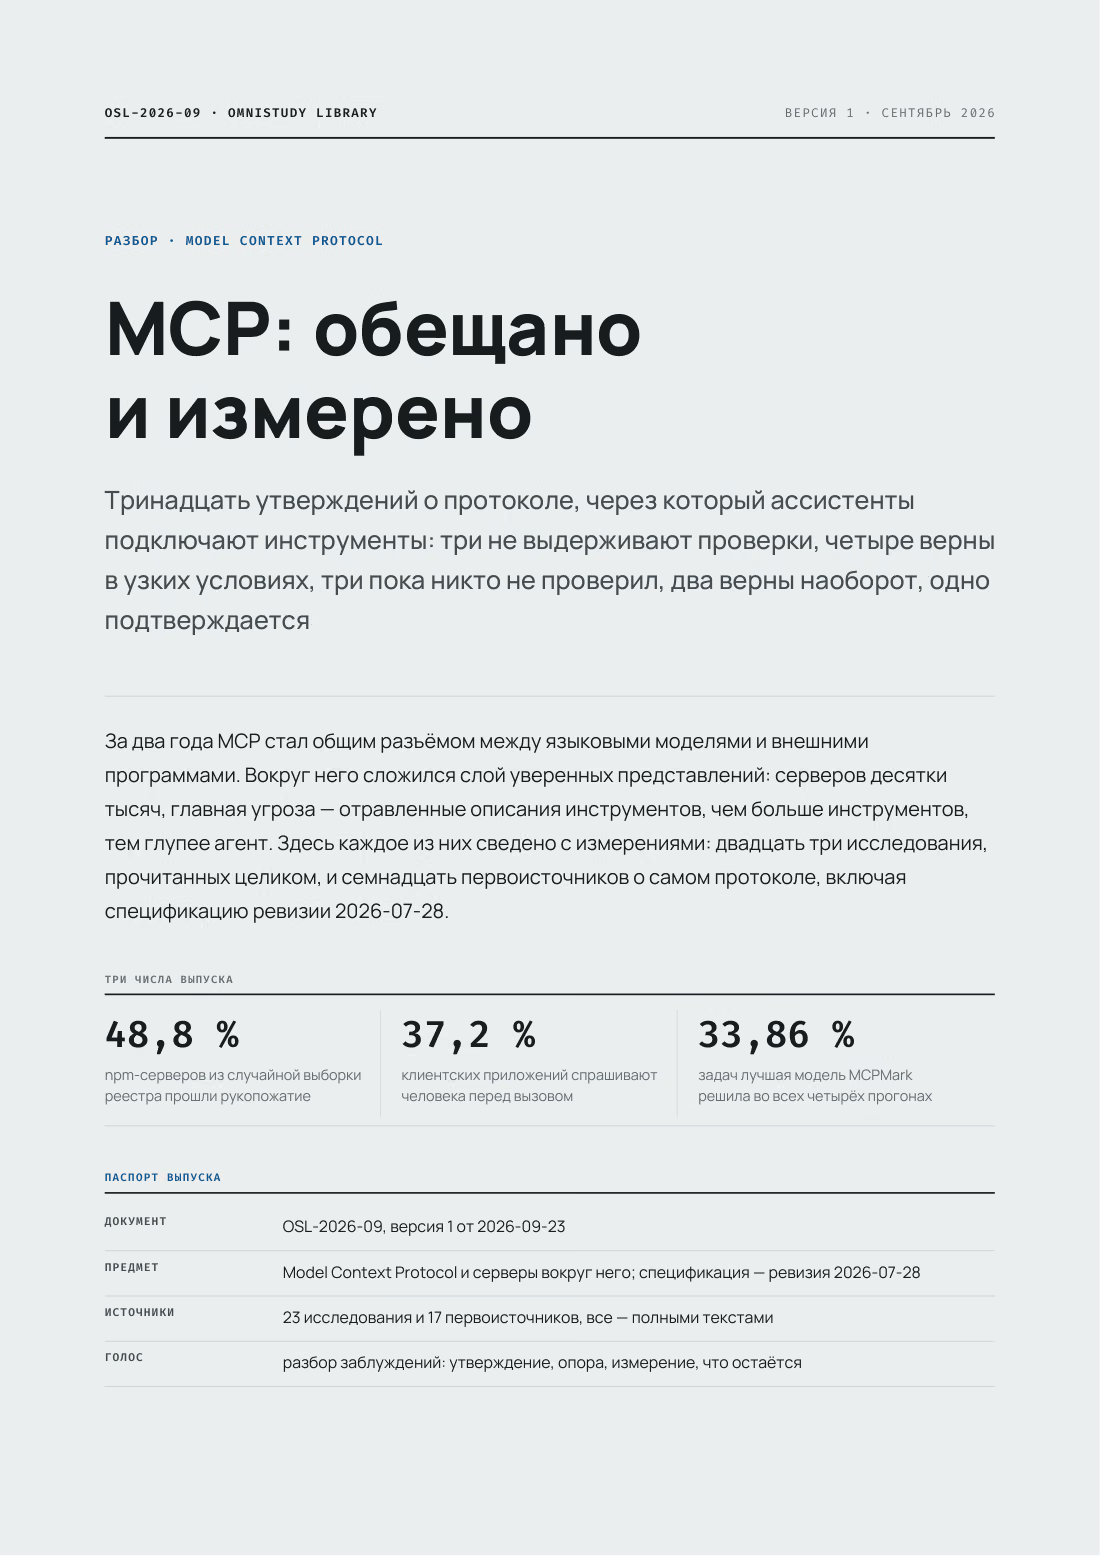
Тринадцать популярных утверждений о MCP — от «серверов уже десятки тысяч» до «MCP дороже командной строки» — сведены с двадцатью тремя исследованиями в выпуске «MCP: обещано и измерено». Там же — кто делал каждое измерение и что он продаёт. Инструкции по написанию сервера и настройке в выпуске нет.
PDF-выпуск по теме
MCP: обещано и измерено
Тринадцать утверждений о протоколе, через который ассистенты подключают инструменты
40 стр. — 399 ₽Перед подключением сервера
Чей сервер и что умеет
Авторизация и версия
Подтверждение вызовов
Проверка результата
Протокол сам говорит, что обеспечить безопасность на своём уровне не может — это работа клиента и пользователя.